
La CURP se ha consolidado como el identificador base de la ciudadanía en México. En años recientes se ha propuesto vincularla a registros biométricos obligatorios como mecanismo de seguridad. Vale la pena analizar qué riesgos estructurales introduce ese enfoque específico —centralizar biometría, no la identificación en sí— y qué modelos alternativos existen para equilibrar seguridad, operación y derechos de quien queda registrado.
El problema no es identificar, es centralizar biometría
Un identificador de ciudadanía es necesario y ya existe. El riesgo aparece cuando se propone vincularlo a una base biométrica centralizada, porque introduce un tipo de falla distinto a cualquier otro sistema de identidad:
- Los datos biométricos son irreversibles. Una contraseña filtrada se cambia; una huella o un rostro filtrado no.
- Una base centralizada concentra el riesgo. Un solo punto de falla expone a toda la población registrada, no a un subconjunto.
- Una filtración no puede remediarse. No existe un "reset" para biometría comprometida.
- La confianza ciudadana se erosiona rápido una vez que ocurre un incidente, y es difícil de recuperar.
Un identificador que no puede rotarse convierte cualquier falla en permanente — esa es la razón técnica de fondo, no una postura ideológica.
Cómo lo resuelven otros países
Varios países han priorizado modelos que logran seguridad comparable sin centralizar biometría:
- Estados Unidos: SSN combinado con autenticación multifactor — no existe una base biométrica nacional centralizada.
- Unión Europea: el marco eIDAS establece identidad electrónica con privacidad por diseño y control del usuario sobre sus propios datos.
- Estonia —referencia frecuente en identidad digital—: identidad distribuida mediante infraestructura criptográfica, sin almacenamiento central de biométricos.
Modelos de autenticación que sí escalan sin ese riesgo
Ninguno de estos es exótico — varios ya se usan en banca y servicios financieros:
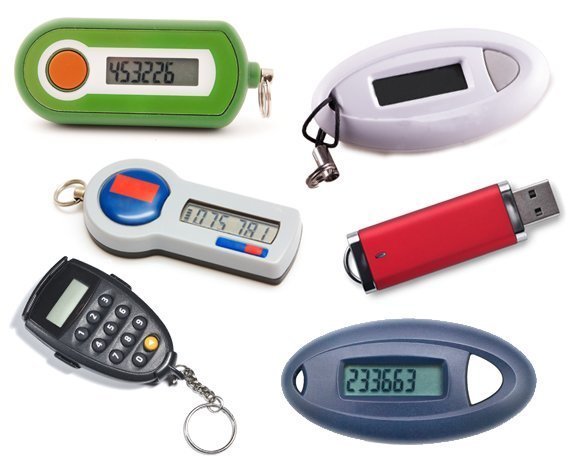
- Autenticación multifactor contextual: combinar PIN o contraseña, un token físico o app, y señales de contexto (dispositivo, ubicación). Es el modelo más probado y el de menor complejidad de adopción.
- Identidad digital descentralizada (SSI): el ciudadano mantiene sus credenciales en una billetera digital propia y solo comparte pruebas de los atributos necesarios en cada trámite — sin que exista una base central que consultar ni que filtrar.
- Verificación de comportamiento: analizar patrones de uso (cómo tecleas, tus horarios habituales) para detectar anomalías sin necesidad de capturar biometría física.
- Tokens físicos (FIDO2): dispositivos basados en criptografía de clave pública, resistentes a phishing y a ataques de intermediario — el mismo estándar detrás de las llaves de seguridad y passkeys modernas.
- Pruebas de conocimiento cero (ZKP): permiten demostrar un atributo (por ejemplo, ser mayor de edad) sin revelar el dato subyacente que lo prueba. Máxima privacidad, con garantías matemáticas en lugar de confianza en un tercero.
Ninguno de estos modelos funciona bien de forma aislada. El enfoque más razonable combina varios —por ejemplo MFA + tokens físicos como base operativa, con auditoría independiente y registros verificables— en lugar de apostar todo a una sola base de datos.
Lo que un comparativo honesto muestra
- El registro biométrico centralizado maximiza el daño posible en caso de falla — es la opción de mayor riesgo estructural, no la más segura por defecto.
- MFA y tokens físicos ofrecen el mejor equilibrio costo-seguridad para adopción a corto plazo.
- SSI y pruebas de conocimiento cero elevan la privacidad, a cambio de mayor complejidad inicial de implementación.
- Ningún modelo, sin importar cuál, funciona sin gobernanza clara y auditoría independiente sostenida.
Una hoja de ruta razonable
- Marco legal claro y pilotos controlados antes de escalar a nivel nacional.
- Infraestructura criptográfica interoperable entre instituciones.
- Credenciales verificables con control real del ciudadano sobre sus propios datos.
- Auditoría continua, con capacidad real de corrección operativa cuando algo falla.
Conclusión
El debate real no es identificación sí o no — un identificador de ciudadanía funcional es necesario y México ya lo tiene. El debate es si conviene concentrar biometría irreversible de toda una población en una sola base de datos, cuando existen arquitecturas de autenticación —ya probadas en banca, gobierno digital y seguridad empresarial— que logran el mismo objetivo de seguridad sin ese punto único de falla. La pregunta que vale la pena hacerse antes de adoptar cualquier sistema de identidad, sea a nivel país o a nivel de una sola empresa, es la misma: ¿qué pasa el día que esta base de datos se filtre, y ese día es reversible o no?
Este análisis toca temas que ya cubrimos desde otros ángulos: qué te expone a ti como negocio en fundamentos de privacidad empresarial y anonimato online, y por qué un solo factor de verificación —como un número telefónico— nunca es suficiente en la insuficiencia de la verificación telefónica.
Este artículo se basa en el documento original: CURP y seguridad digital

Comentarios 0
Inicia sesión o regístrate para unirte a la conversación.
Sé el primero en comentar